Primero se deberá instalar y generar un certificado ssl con let’s encrypt. En el siguiente artículo se encuentran todos los pasos a seguir “Cómo obtener un certificado SSL Let’s Encrypt en Apache“.
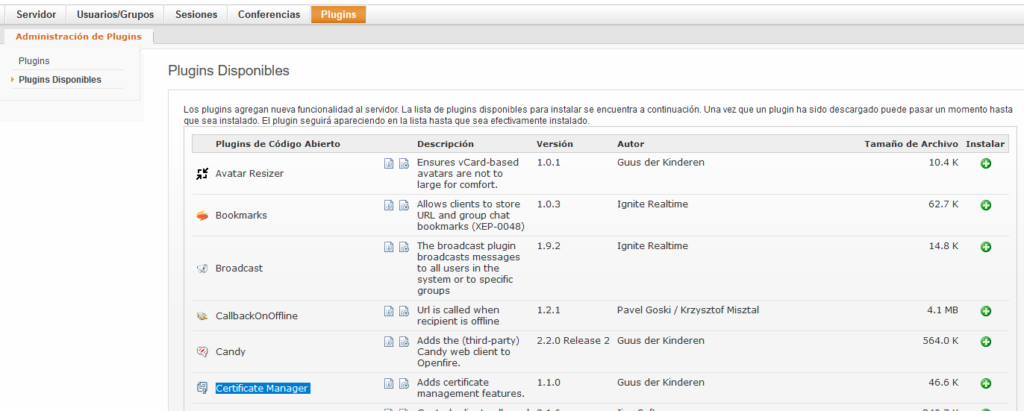
Ahora se debe habilitar el plugin de Openfire “Certificate Manager” desde “Plugins/Plugins Disponibles/Certificate Manager”.
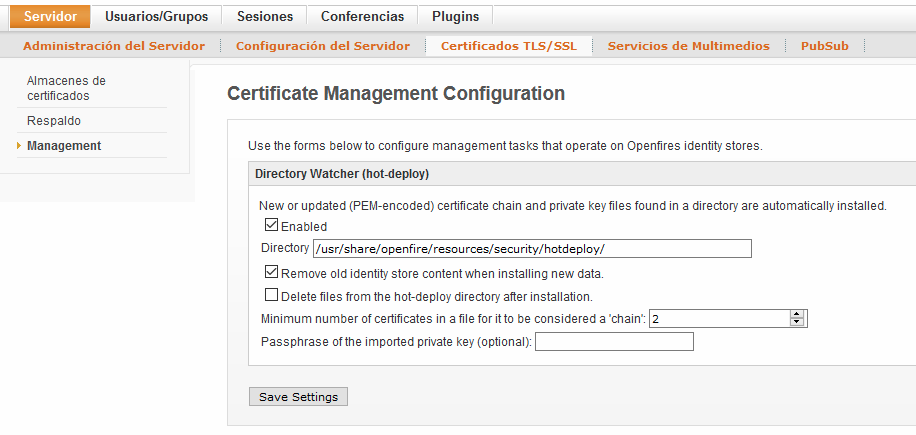
Al finalizar la instalación aparecerá la opción “Management” en esta ubicación se define el directorio donde se almacenará el certificado de openfire, para ubuntu 20.04 la dirección será /usr/share/openfire/resources/security/hotdeploy/.
Por la línea de comandos del servidor se debe acceder a
cd /etc/letsencrypt/renewal-hooks/postEn esta hubicación se creará el archivo
nano copykeys.sh#!/bin/bash
cp /etc/letsencrypt/live/MY-DOMAIN/privkey.pem /usr/share/openfire/resources/security/hotdeploy/my-domain-privkey.pem
cp /etc/letsencrypt/live/MY-DOMAIN/fullchain.pem /usr/share/openfire/resources/security/hotdeploy/my-domain-fullchain.pemHacer que el archivo sea ejecutable:
chmod +x copykeys.shFinalmente reiniciar los servicios de openfire y probar con un navegador web.
/etc/init.d/openfire restart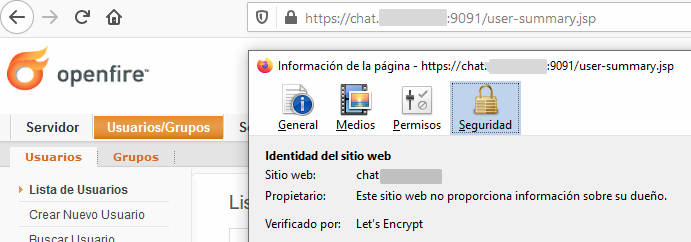
Discover more from Blog personal de Guido Cutipa
Subscribe to get the latest posts sent to your email.